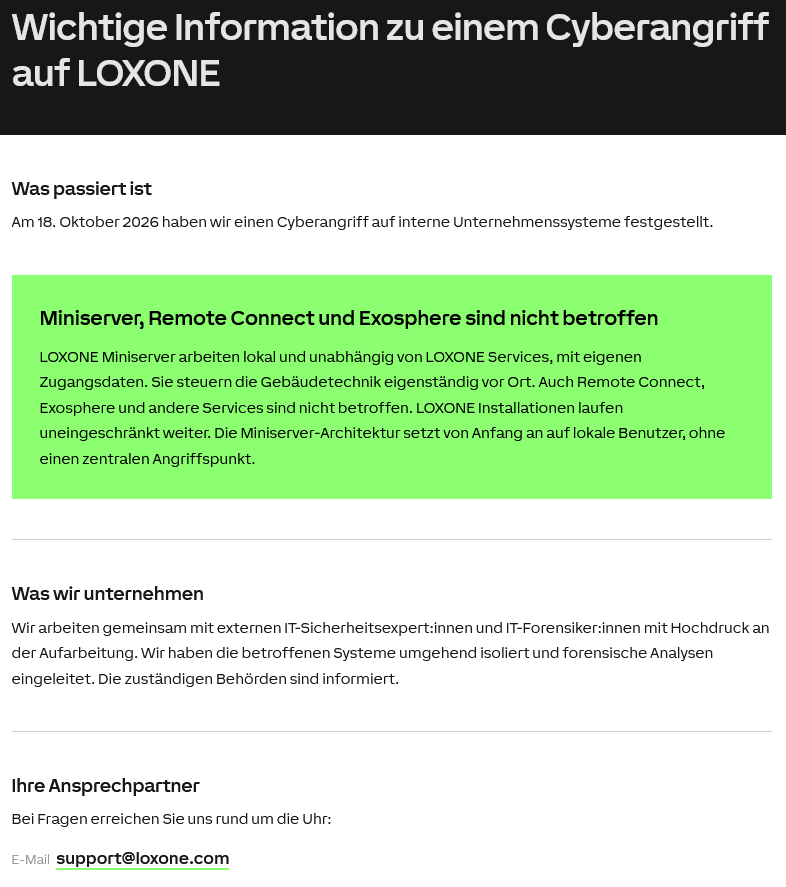
Am 18. Oktober 2026 wurde der österreichische Smarthome-Hersteller Loxone Ziel eines Cyberangriffs auf seine internen Unternehmenssysteme.
Was ist passiert?
Loxone hat einen Sicherheitsvorfall in seinen internen IT-Strukturen festgestellt. Das Unternehmen hat unverzüglich reagiert, die betroffenen Systeme isoliert und externe IT-Sicherheits- sowie Forensik-Teams zur Aufarbeitung hinzugezogen. Auch die zuständigen Behörden wurden informiert.
Eine Ransomware-Gruppe (unter dem Namen SAMURAI) behauptet, rund 201,6 GB an Daten aus den internen Netzwerken von Loxone entwendet und verschlüsselt zu haben. Auf einer Erpresser-Seite im Netz drohen die Angreifer mit der Veröffentlichung der Daten und fordern Lösegeldverhandlungen. Der Status steht aktuell auf Verhandlung (Negotiating) mit einem laufenden Countdown.
Miniserver, Remote Connect und Exosphere sind laut Loxone nicht betroffen
LOXONE Miniserver arbeiten lokal und unabhängig von LOXONE Services, mit eigenen Zugangsdaten. Sie steuern die Gebäudetechnik eigenständig vor Ort. Auch Remote Connect, Exosphere und andere Services sind laut Loxone nicht betroffen. LOXONE Installationen laufen uneingeschränkt weiter. Die Miniserver-Architektur setzt von Anfang an auf lokale Benutzer, ohne einen zentralen Angriffspunkt.
Was du jetzt proaktiv tun kannst
Auch wenn Loxone Entwarnung für die Miniserver-Infrastruktur gegeben hat: Wer skeptisch ist oder das eigene Smarthome nach dem Grundsatz „Zero Trust“ noch weiter absichern möchte, kann folgende Schritte umsetzen:
1. Cloud-Verbindungen & Fernzugriff kappen
Wer jegliches Risiko einer externen Schnittstelle minimieren möchte, kann den Miniserver komplett vom Internet isolieren:
Cloud-Dienste in Loxone Config deaktivieren: Remote Connect, Exosphere und zentrale Benachrichtigungsdienste abschalten.
Internetzugang im Router sperren: Dem Miniserver über die Router-Einstellungen (z. B. Fritz!Box Kindersicherung) den Internetzugang komplett verweigern. Das Smarthome kommuniziert dann rein lokal.
2. Fernzugriff nur noch über eigenes VPN
Wenn du von unterwegs auf deine Steuerung zugreifen möchtest, nutze keine externen Relays oder direkte Portfreigaben:
Privates VPN nutzen: Richte einen VPN-Zugang (z. B. WireGuard oder OpenVPN) auf deinem eigenen Router oder Server ein.
Keine Portweiterleitungen: Stelle sicher, dass im Router keine direkten Portfreigaben (z. B. Port 80 oder 443) auf den Miniserver zeigen.
4. Lokale Zugangsdaten & Backups prüfen
Passwörter ändern: Ändere vorsorglich die Passwörter aller lokalen Miniserver-Benutzer und der Loxone Config.
Standard-Accounts deaktivieren: Überprüfe, ob Standard-Zugangsdaten (admin/admin) geändert wurden.
Lokales Backup sichern: Erstelle über die Loxone Config ein aktuelles SD-Karten-Backup und speichere es lokal auf deinem PC oder NAS.

Neueste Kommentare